Uma plataforma. Todo o ciclo de detecção e resposta.
Detecção Sigma, investigação, resposta e saúde dos endpoints no mesmo ambiente. Do primeiro sinal à decisão do analista, mantenha o contexto.
Uma fonte própria. Uma operação conectada.
O agente envia a telemetria para a plataforma. Os eventos ficam em um índice por tenant; casos, observáveis e auditoria mantêm o contexto da operação.
Coleta no endpoint
Agente próprio para Windows, Linux e macOS. Eventos, inventário e métricas com entrega durável e identidade autenticada.
Detecção e contexto
Eventos em ECS no OpenSearch, regras Sigma e correlação. Casos e observáveis são mantidos no Postgres, separados por tenant.
Decisão e resposta
Analistas investigam os sinais, organizam a resposta em playbooks e acompanham ações e aprovações na trilha de auditoria.
Um agente para segurança e saúde dos ativos.
O Agente Sigmaward coleta a telemetria que abastece o SOC e o NOC. O conjunto de coletores varia por sistema operacional; o monitoramento da frota acompanha a disponibilidade e o consumo do agente.
- Telemetria normalizada em ECS
- Buffer local para falhas de conexão
- Atualizações verificadas com assinatura
| Sistema | Exemplos de coleta |
|---|---|
| Windows | Windows Event Log, Sysmon/PowerShell quando disponíveis, processos, integridade de arquivos e inventário. |
| Linux | journald, execução de processos via tracefs, integridade de arquivos, inventário e métricas do host. |
| macOS | Unified Log, processos, integridade de arquivos e métricas nativas de CPU, memória, disco e rede. |
A coleta depende da configuração, das permissões e dos recursos disponíveis no sistema operacional.
Detecção orientada a contexto.
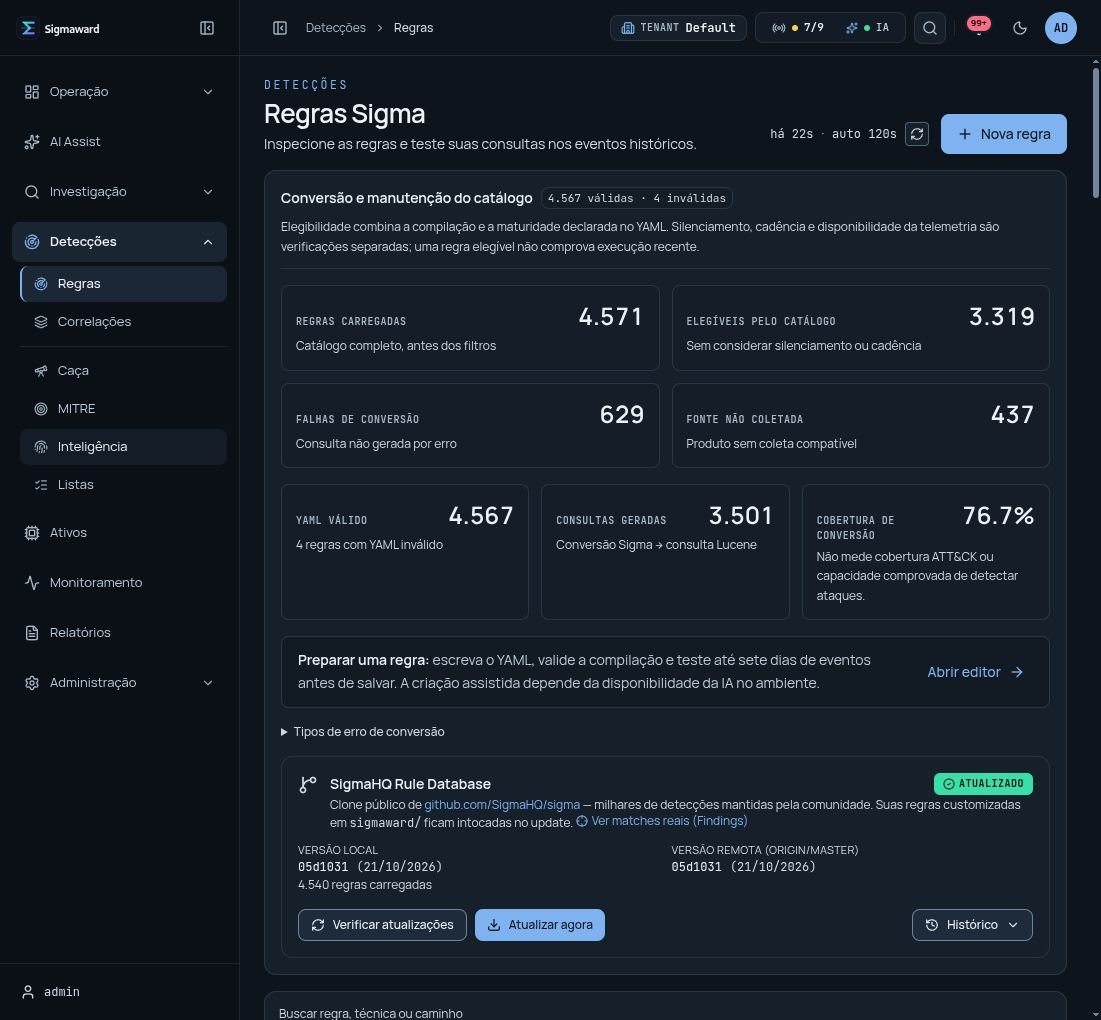
Regras Sigma, correlação multiestágio e análise comportamental ajudam a priorizar sinais. O risco por entidade conecta eventos que isoladamente poderiam passar despercebidos.
- Catálogo SigmaHQ e estúdio de regras
- UEBA e Risk-Based Alerting
- Cobertura efetiva MITRE ATT&CK
Siga a evidência. Preserve a história.
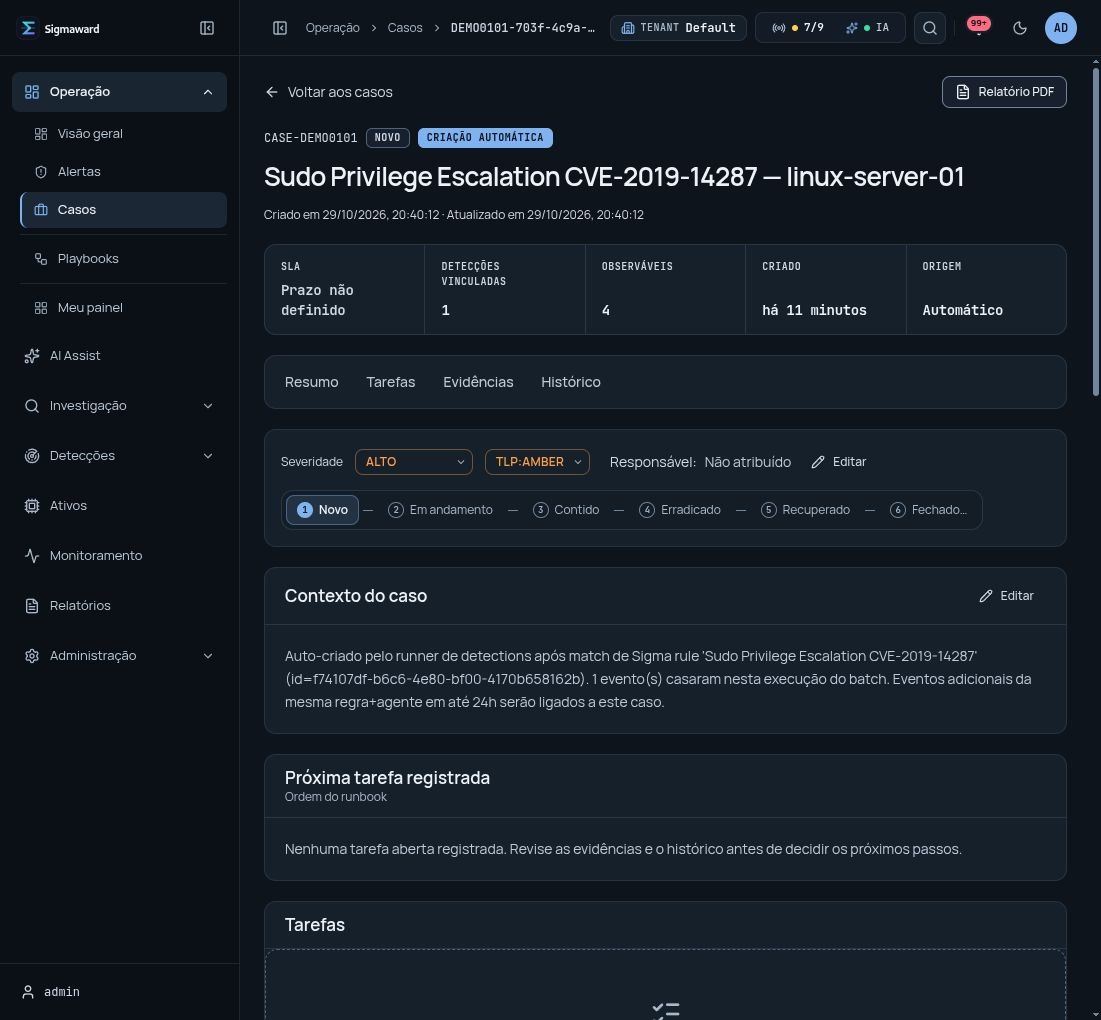
Conecte alertas a casos, explore relações no grafo e organize hunting por hipótese. Observáveis, responsáveis e prazos permanecem no contexto da investigação.
- Casos, linha do tempo e SLAs
- Grafo de investigação e threat hunting
- Threat intelligence com MISP e watchlists
Automação com controle do analista.
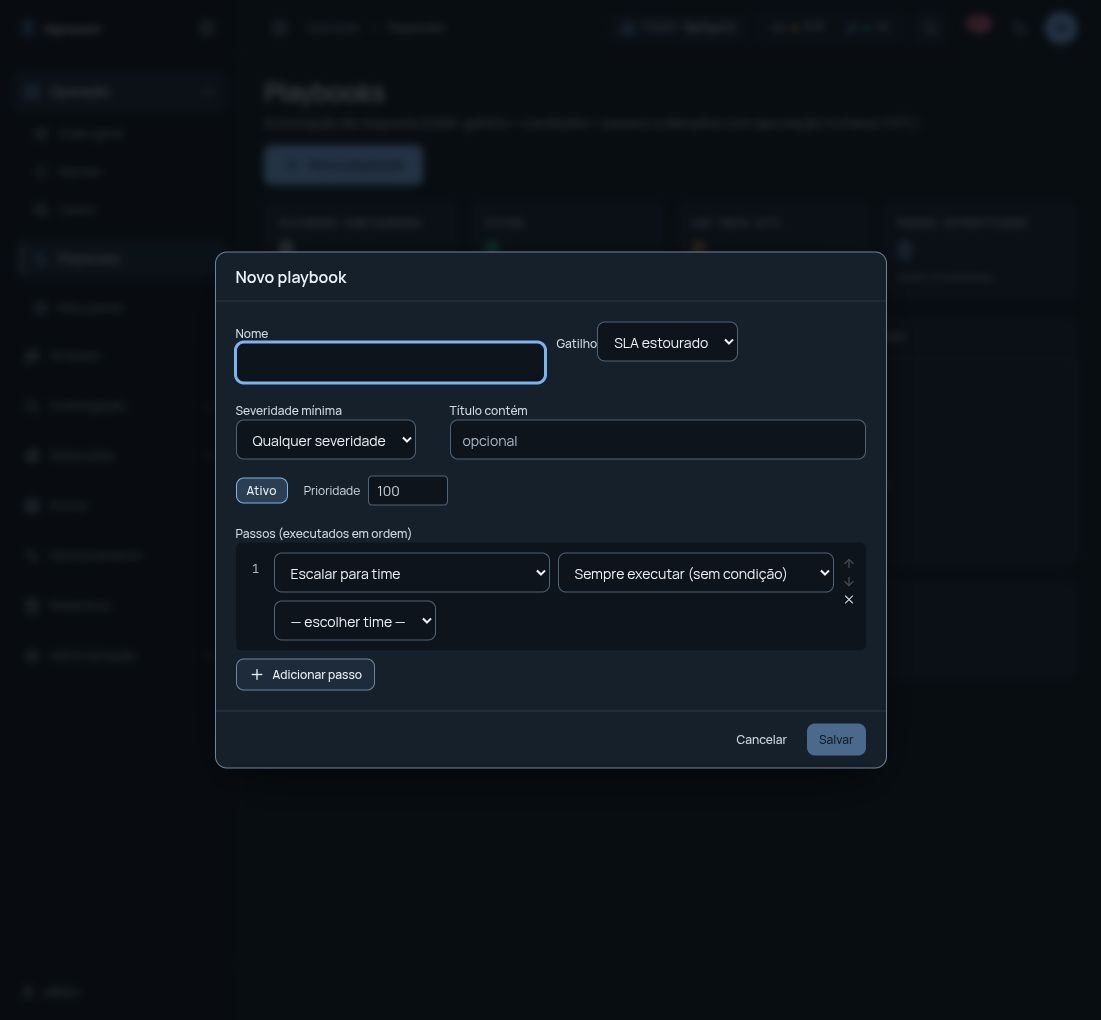
Organize a resposta com gatilhos, condições e passos ordenados. A aprovação humana dá controle sobre ações críticas, como isolamento de host e coleta de triagem pelo agente.
- Playbooks com condições e aprovação humana
- Isolamento de host e encerramento de processos
- Coleta de triagem forense no endpoint
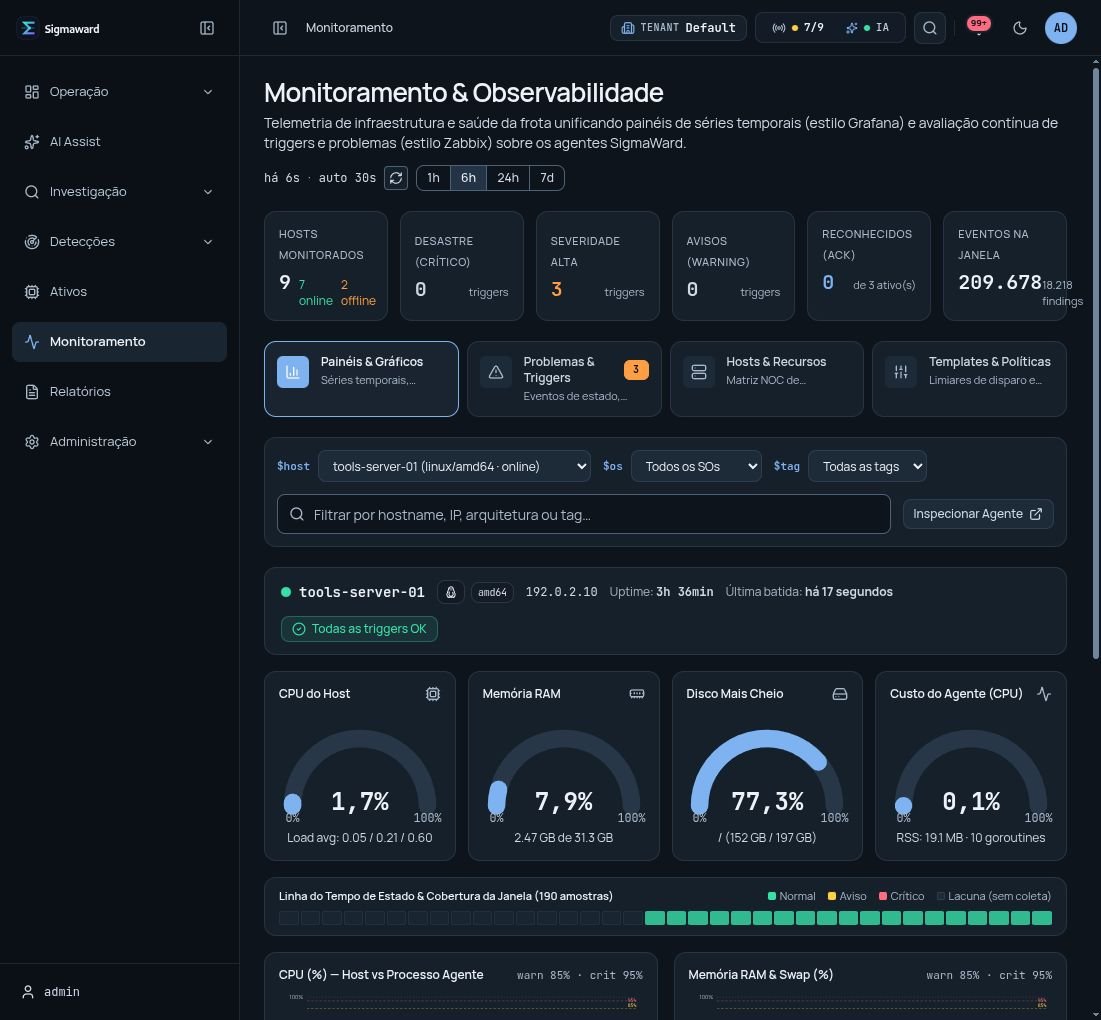
Saúde da infraestrutura. Contexto de segurança.
Relacione CPU, memória, disco e rede com alertas e casos do mesmo ativo. Políticas de monitoramento acompanham falhas e recuperação.
- Monitoramento NOC integrado ao SOC
- Limiares, tempo de sustentação e recuperação
- Dashboards pessoais com widgets e séries históricas
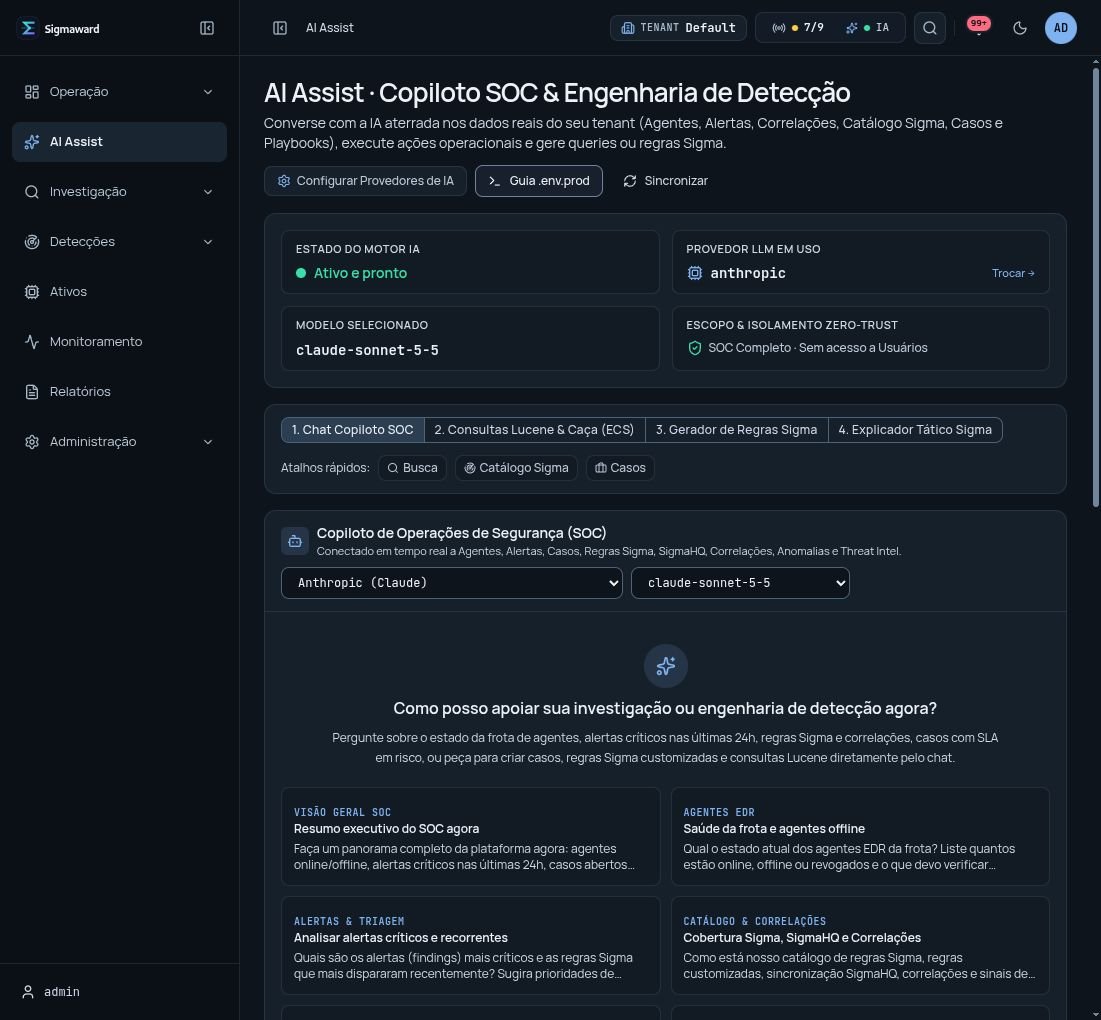
IA para apoiar a investigação.
O copiloto reúne contexto operacional do tenant e assistência para investigação e engenharia de detecção. A interface também oferece ações para criar casos e regras, além de gerar consultas Lucene.
- Chat contextual para operações SOC
- Criação, explicação e ajuste de regras Sigma
- Anthropic, OpenAI, Gemini e APIs compatíveis
Operações separadas. Gestão coordenada.
Gerencie clientes em um console MSSP com isolamento por tenant, acesso por função e trilha de auditoria verificável.
Dados por tenant
RLS no Postgres e índice de eventos dedicado por tenant separam os dados das operações.
Identidade e acesso
Keycloak, SSO e permissões por função organizam o acesso. O suporte temporário mantém rastreabilidade.
Evidência e continuidade
Auditoria com cadeia HMAC, relatórios e backups criptografados por tenant apoiam a governança.
SSO e controle de acesso, segregação de tenants e auditoria com cadeia HMAC. Evidências para apoiar seu programa de conformidade, sem equivaler a uma certificação do produto.
Integrações com papéis claros.
MISP para inteligência de ameaças, Keycloak para identidade e canais de notificação. A telemetria é coletada pelo agente próprio.
- MISP
- Keycloak
- Webhooks
- Slack
- Discord
- Microsoft Teams
Antes de avaliar a plataforma.
De onde vem a telemetria do Sigmaward?
Do Agente Sigmaward, instalado nos endpoints. MISP, provedores de IA e canais de notificação têm funções específicas; não são fontes genéricas de ingestão de logs.
Qual é o papel da inteligência artificial?
Apoiar a investigação e a engenharia de detecção com contexto do tenant. A interface oferece consultas Lucene, explicação e criação de regras Sigma e criação de casos. As propostas precisam ser revisadas antes da execução.
O monitoramento substitui a investigação de segurança?
As duas visões se complementam. CPU, memória, disco e rede mostram a saúde operacional; alertas, casos e evidências sustentam a investigação de segurança.
Os relatórios representam uma certificação?
Não. Relatórios e trilhas de auditoria ajudam a organizar evidências para programas de conformidade; não equivalem à certificação do produto.
Conheça o Sigmaward no seu contexto.
Converse sobre sua operação, seus ativos e os fluxos que sua equipe precisa conectar.